Một nghịch lý đáng chú ý trong thế giới tội phạm mạng vừa xảy ra, khi chính trang web được sử dụng để công khai dữ liệu đánh cắp của nhóm tin tặc mã độc tống tiền Clop lại trở thành mục tiêu tấn công. Nhóm ShinyHunters được cho là đã khai thác một lỗ hổng Path Traversal trong Grav CMS để can thiệp máy chủ, thay đổi nội dung trang web và tuyên bố đánh cắp mã nguồn cùng các dữ liệu liên quan. Sự việc không chỉ phơi bày lỗ hổng trong hạ tầng của một nhóm tống tiền mà còn cho thấy rủi ro đáng kể khi các lỗ hổng chưa được cập nhật bản vá tiếp tục tồn tại trên những hệ thống công khai Internet.g tiền
Khi trang web của nhóm mã độc tống tiền trở thành mục tiêu
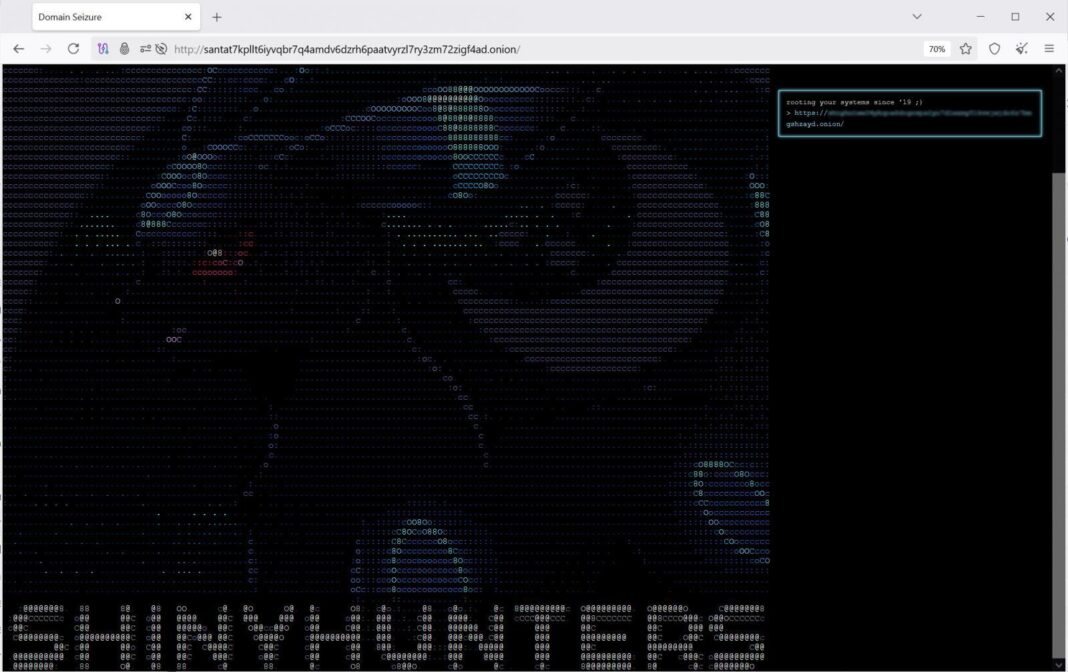
Đầu tháng 9/2026, trang web rò rỉ dữ liệu được nhóm Clop sử dụng bất ngờ bị thay đổi nội dung. ShinyHunters, một nhóm mã độc tống tiền khác, được cho là đã giành quyền kiểm soát máy chủ và thay thế nội dung ban đầu bằng hình ảnh logo Pokémon Umbreon cùng liên kết dẫn tới trang web rò rỉ dữ liệu của chính nhóm này.
Đáng chú ý, cuộc tấn công không nhằm vào một hệ thống doanh nghiệp thông thường mà nhắm trực tiếp vào cơ sở hạ tầng được Clop sử dụng để công khai thông tin về các nạn nhân. Sau khi xâm nhập, ShinyHunters tuyên bố đã lấy được mã nguồn, plugin Grav CMS, log máy chủ và các khóa bí mật liên quan đến dịch vụ Tor onion của Clop.

Trang web rò rỉ dữ liệu Clop bị nhóm ShinyHunters tấn công
Nhóm này đồng thời đưa ra yêu cầu tiền chuộc, đe dọa công khai những dữ liệu đã thu thập nếu không đạt được thỏa thuận với Clop. Trước tình hình đó, Clop chuyển trang web sang một địa chỉ Tor mới, đồng thời cho biết địa chỉ cũ chỉ còn được duy trì trong thời gian ngắn trước khi bị loại bỏ hoàn toàn. Clop cũng phủ nhận việc có quan hệ hoặc đàm phán với ShinyHunters, đồng thời bác bỏ tuyên bố rằng dữ liệu quan trọng về hoạt động hoặc tài chính của nhóm đã bị đánh cắp.
Theo Clop, máy chủ bị xâm nhập chủ yếu lưu trữ nội dung của trang web và không chứa dữ liệu hoạt động hay tài chính quan trọng. Tuy nhiên, điểm đáng chú ý nhất trong vụ việc lại nằm ở cách ShinyHunters được cho là đã xâm nhập hệ thống.
Grav CMS và lỗ hổng Path Traversal chưa được vá
Theo thông tin được trang BleepingComputer phân tích và chia sẻ với nhà phát triển Grav, máy chủ của Clop sử dụng Grav CMS 1.7.43. Phiên bản này tồn tại một lỗ hổng trong quá trình xử lý tải tệp lên (upload) thông qua biểu mẫu. ShinyHunters cho biết họ đã khai thác một cơ chế trong đó Grav sử dụng các giá trị do người dùng cung cấp thông qua tham số POST để tạo thư mục tạm thời phục vụ quá trình upload. Vấn đề nằm ở chỗ các giá trị này không được kiểm tra đầy đủ để bảo đảm chúng chỉ đại diện cho một định danh hợp lệ trong hệ thống tệp.
Một tham số được nhóm tấn công xác định là “__unique_form_id__”. Giá trị này được sử dụng để tạo đường dẫn tạm thời như sau: “tmp/forms//”. Nếu kẻ tấn công đưa vào giá trị chứa chuỗi directory traversal, chẳng hạn “../../../shhq”, đường dẫn được tạo có thể thoát khỏi thư mục tmp/forms dự kiến. Khi đó, tệp được tải lên (upload) không nhất thiết chỉ được ghi vào vị trí tạm thời ban đầu mà có thể được đưa tới một vị trí khác trong thư mục cài đặt Grav.
Về bản chất, đây là một vấn đề kiểm soát đường dẫn đầu vào. Nếu ứng dụng tin tưởng một giá trị do người dùng kiểm soát và trực tiếp sử dụng nó để xây dựng đường dẫn trên hệ thống tệp mà không chuẩn hóa, xác thực hoặc giới hạn phạm vi, kẻ tấn công có thể tìm cách điều hướng tới những vị trí nằm ngoài thư mục được thiết kế. Điều đáng chú ý là Grav sau đó đã xác nhận với BleepingComputer rằng mô tả kỹ thuật do ShinyHunters cung cấp là chính xác.
CVE-2026-42608: Khoảng trống giữa bản vá và nhánh phần mềm cũ
Lỗ hổng được Grav định danh là CVE-2026-42608, thuộc nhóm lỗ hổng Path Traversal không yêu cầu xác thực. Theo Grav, vấn đề đã được xử lý trong nhánh Grav 2.0, với bản vá xuất hiện từ phiên bản 2.0 (2.0.0-beta.2) và thông báo được công bố ngày 27/4/2026. Biện pháp khắc phục tập trung vào việc kiểm soát giá trị định danh bằng hàm sanitizeId(), chỉ chấp nhận các chuỗi phù hợp với tập ký tự cho phép: “[A-Za-z0-9,_-]{1,64}”.
Cách tiếp cận này loại bỏ các ký tự và cấu trúc có thể được sử dụng để thực hiện Directory Traversal. Tuy nhiên, vấn đề nằm ở chỗ bản vá ban đầu chưa được áp dụng ngược cho nhánh Grav 1.7. Điều đó khiến những hệ thống vẫn sử dụng phiên bản 1.7, trong đó có máy chủ Clop với Grav 1.7.43, tiếp tục tồn tại nguy cơ bị khai thác. Đây là một chi tiết quan trọng của vụ việc, khi một lỗ hổng có thể đã được xử lý ở nhánh phát triển mới nhưng vẫn trở thành rủi ro thực tế nếu các phiên bản cũ còn được sử dụng rộng rãi và chưa nhận được bản vá tương ứng.
Grav phát hành bản vá cho nhánh 1.7
Sau khi BleepingComputer chuyển các thông tin kỹ thuật về lỗ hổng cho Grav, nhà phát triển đã cập nhật bản cập nhật bảo mật cho nhánh 1.7 và phát hành Grav 1.7.53.4 vào ngày 24/9/2026. Grav đồng thời làm rõ một điểm dễ gây nhầm lẫn: Lỗ hổng không nằm trong Form plugin mà nằm trong kernel của Grav.
Điều này có nghĩa phiên bản plugin Form, chẳng hạn phiên bản 7.3.0 được đề cập trong quá trình phân tích, không phải yếu tố quyết định một hệ thống có bị ảnh hưởng hay không. Thành phần cần được ưu tiên kiểm tra và cập nhật là Grav core/kernel. Grav khuyến cáo người dùng vẫn đang vận hành nhánh 1.7 nâng cấp lên phiên bản 1.7.53.4. Các phiên bản Grav 2.x hiện tại đã được bảo vệ trước lỗ hổng trong nhiều tháng.
Bài học từ chính hạ tầng của Clop
Vụ việc tạo ra một nghịch lý đáng chú ý: Một nhóm tội phạm mạng chuyên khai thác dữ liệu của các tổ chức khác lại để lộ chính hạ tầng của mình trước một lỗ hổng phần mềm chưa được vá.
Từ góc độ an toàn thông tin, trường hợp này cho thấy việc một hệ thống không chứa dữ liệu quan trọng không đồng nghĩa với việc có thể xem nhẹ bảo mật. Clop cho rằng máy chủ bị xâm nhập chủ yếu chỉ lưu trữ nội dung của trang web. Tuy nhiên, việc kiểm soát được máy chủ vẫn cho phép ShinyHunters thay đổi nội dung, làm gián đoạn hoạt động và theo tuyên bố của nhóm này, tiếp cận thêm mã nguồn, log và khóa bí mật. Đặc biệt, những khóa bí mật liên quan đến dịch vụ Tor có thể mang ý nghĩa lớn hơn bản thân nội dung được lưu trữ trên website. Vì vậy, khi một máy chủ bị xâm nhập, phạm vi đánh giá không nên chỉ dừng lại ở việc máy chủ có chứa dữ liệu nhạy cảm hay không, mà cần xác định những thông tin xác thực, khóa mã hóa, token, cấu hình và thành phần hạ tầng nào có thể đã bị lộ.
Một vấn đề khác cũng được bộc lộ là rủi ro từ các phiên bản phần mềm cũ. Việc Grav 2.x đã được vá nhưng bản vá chưa lập tức được đưa trở lại nhánh 1.7 tạo ra một khoảng thời gian mà những hệ thống sử dụng phiên bản cũ vẫn có thể bị khai thác. Đây là tình huống thường gặp trong thực tế khi tổ chức phải duy trì phần mềm cũ vì yêu cầu tương thích, phụ thuộc hệ thống hoặc chưa thể nâng cấp toàn bộ.

Khoảng cách giữa “có bản vá” và “đã được bảo vệ”
Điểm đáng chú ý nhất từ sự cố Clop không nằm ở việc một nhóm tin tặc bị nhóm khác tấn công, mà ở khoảng cách giữa thời điểm lỗ hổng được phát hiện, thời điểm bản vá xuất hiện và thời điểm bản vá thực sự được triển khai trên hệ thống. Trong trường hợp này, lỗ hổng đã được xử lý trên nhánh Grav 2.x từ nhiều tháng trước, nhưng một hệ thống thực tế vẫn vận hành Grav 1.7.43 và chưa được cập nhật. Khi máy chủ được công khai trên Internet, khoảng trống đó trở thành điểm xâm nhập cho một tác nhân khác.
Sự cố vì vậy là lời nhắc rõ ràng đối với các hệ thống sử dụng CMS và các nền tảng mã nguồn mở: Quản lý bản vá không chỉ là theo dõi thông báo CVE mà còn phải xác định chính xác phiên bản đang vận hành, phạm vi ảnh hưởng của từng nhánh phần mềm và thời điểm bản vá thực sự được áp dụng. Đặc biệt, với những dịch vụ tiếp xúc trên Internet, việc trì hoãn cập nhật một lỗ hổng Path Traversal không yêu cầu xác thực có thể biến một thành phần tưởng như chỉ phục vụ nội dung thành điểm khởi đầu cho một cuộc xâm nhập sâu hơn. Vụ tấn công vào trang web của Clop vì thế trở thành một ví dụ khá điển hình về một nguyên tắc cơ bản của an toàn thông tin: Đối với kẻ tấn công, một hệ thống “không chứa dữ liệu quan trọng” vẫn có thể là một mục tiêu có giá trị nếu nó chưa được bảo vệ đúng cách.
Tác giả: Hồng Đạt
Đăng ngày: 02/10/2026